
- 15/08/2024
- Category: Commentaries ID
Serangan siber pada Pusat Data Nasional Sementara pada Juni lalu mengungkap sedikitnya dua pembelajaran bagi keamanan siber di Indonesia. Pertama, di tengah perkembangan dan penggunaan masif teknologi di setiap lini kehidupan manusia, pemerintah belum memiliki sistem digital yang mumpuni untuk menjamin keamanan data dan keberlangsungan pelayanan publik bagi masyarakat.
Akibatnya, serangan ransomware oleh kelompok peretas Brain Chiper berdampak pada 239 lembaga pemerintah, mulai dari kementerian hingga pemerintah kota, dengan kondisi tidak memiliki data cadangan. Serangan ini bahkan melumpuhkan hampir semua layanan imigrasi bandara di Indonesia selama hampir 100 jam dan mengganggu pendaftaran sekolah di beberapa kota.
Kedua, Indonesia memiliki tata kelola pemerintahan yang kurang responsif dan efektif dalam menangani serangan siber yang terjadi secara cepat dan mendadak. Ini tercermin dari tindakan Kementerian Komunikasi dan Badan Siber dan Sandi Negara yang saling lempar tanggung jawab perihal ketiadaan data cadangan pada Pusat Data Nasional.
Tindakan tersebut muncul karena kedua instansi dinilai memiliki tugas dan tanggung jawab yang beririsan dengan batas yang tidak jelas. Alhasil ketika krisis terjadi, standar operasional kedua instansi tidak dapat menjawab pertanyaan fundamental, siapa yang harus merespons? Dan bagaimana respons yang harus diberikan?
Mengungkap Dualitas Tanggung Jawab Badan Siber dan Kementerian Komunikasi
Badan Siber dan Sandi Negara baru dibentuk pada 2017, di bawah kepemimpinan Presiden Joko Widodo, berdasarkan Peraturan Presiden Nomor 53 Tahun 2017. Badan ini merupakan hasil peleburan dari Lembaga Sandi Negara, Direktorat Keamanan Informasi, dan Direktorat Jenderal Aplikasi Informatika di kementerian. Sementara itu, dasar pembentukan Kementerian Komunikasi dan Informasi dapat dilacak melalui Peraturan Presiden Nomor 54 Tahun 2015 yang dicabut dan diganti dengan Peraturan Presiden Nomor 22 Tahun 2023.
Terdapat tiga poin mendasar, kedudukan, tugas, dan fungsi, untuk memahami perbedaan tanggung jawab kedua lembaga tersebut, sebagaimana terlampir pada Tabel 1 di bawah.
Tabel 1. Perbedaan Tanggung Jawab Kementerian dan Badan Sandi Negara
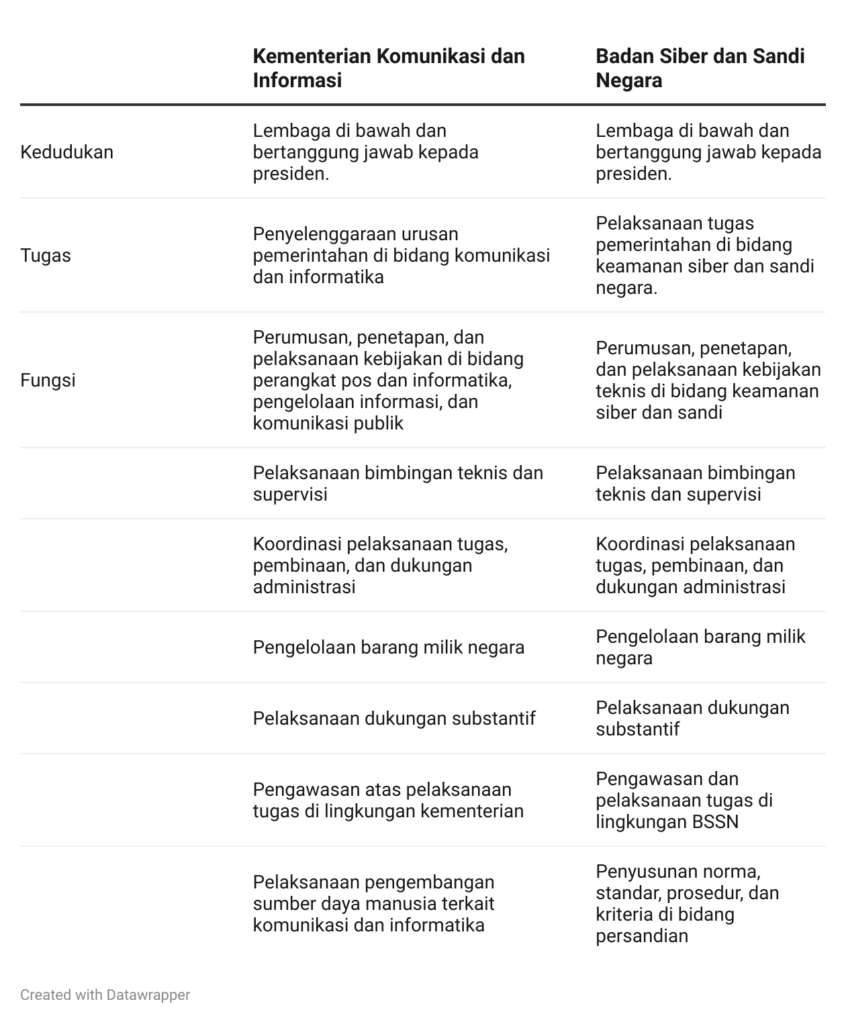
Berdasarkan tabel di atas, perbedaan utama antara Kementerian dan Badan Siber adalah skala dan lingkup tanggung jawabnya. Kementerian bertanggung jawab atas urusan pemerintahan di bidang komunikasi dan informatika secara luas, termasuk komunikasi publik, sementara Badan Siber berfokus pada keamanan siber dan sandi negara. Badan Siber juga memiliki tugas khusus untuk menyusun norma, standar, prosedur, dan kriteria di bidang keamanan siber.
Poin penting lainnya adalah kedua instansi ini berada di bawah dan bertanggung jawab langsung kepada presiden. Ini berarti Badan Siber tidak diwajibkan melapor atau bertanggung jawab kepada Kementerian, meskipun Badan Siber terbentuk dari penggabungan dua direktorat yang sebelumnya berada di bawah Kementerian.
Dalam hal pengelolaan pusat data, merujuk pada Peraturan Presiden Nomor 95 Tahun 2018 Pasal 27 Ayat (5), penyelenggaraan pusat data berada di bawah naungan Kementerian Komunikasi dan Informatika. Ini mengartikan Kementerian seharusnya bertanggung jawab dan memainkan peran lebih strategis dalam merespons kegagalan keamanan siber di pusat data beberapa bulan lalu, daripada Badan Siber.
Namun lebih dari sekedar saling tunjuk, kasus ini dapat dijadikan pembelajaran bagi kedua instansi untuk membentuk koordinasi dan kerja sama yang lebih kuat untuk menghindari peristiwa serupa pada masa mendatang.
Dengan mempertimbangkan kedudukan, tugas, fungsi, dan tanggung jawab terhadap pengelolaan data, analisis ini merumuskan empat implikasi utama ketika negara menghadapi serangan siber. Pertama, Kementerian harus memimpin respons terhadap serangan, termasuk mengidentifikasi sumber serangan, menangani kerusakan, dan memulihkan sistem yang terdampak karena secara hukum pengelolaan pusat data di bawah Kementerian. Kedua, Badan Siber dapat memberikan bantuan sumber daya kepada Kementerian untuk membatasi penyebaran serangan. Ketiga, Kementerian harus memastikan komunikasi dan koordinasi antara pemerintah dan publik tetap terjaga meskipun terjadi gangguan pada infrastruktur komunikasi. Terakhir, kolaborasi antara kedua instansi sangat penting karena keamanan dan komunikasi adalah dua hal yang tidak terpisahkan.
Menyelisik Anggaran dan Performa Kementerian Komunikasi dan Badan Siber
Serangan ransomware pada Pusat Data Nasional juga mengangkat kembali isu soal ketercukupan anggaran dalam infrastruktur digital dan keamanan siber di Indonesia. Isu ini diangkat oleh Menteri Budi Arie. Ia menilai ketiadaan data cadangan akibat keterbatasan anggaran. Namun, klaim ini disanggah oleh Menteri Sri Mulyani. Ia menilai belanja Kementerian Komunikasi dan Informatika sudah cukup besar, bahkan Rp700 miliar digelontorkan untuk pemeliharaan Pusat Data. Ini lebih dari tiga kali lipat anggaran yang disediakan oleh Malaysia untuk mengembangkan Kerangka Pengujian Keamanan Siber pada 2024 sekitar Rp215 miliar.
Diagram 1. Perbandingan Anggaran Belanja Kementerian dengan Badan Siber

Sumber: Kementerian Keuangan (Nota Keuangan)
Meskipun anggaran belanja Kementerian Komunikasi dan Informatika selama tujuh tahun terakhir bersifat fluktuatif, seperti terlihat pada Diagram 1, belanja kementerian cenderung mengalami peningkatan. Tren berbeda terlihat pada Badan Siber dan Sandi Negara yang memiliki penurunan anggaran selama beberapa tahun terakhir.
Kendati demikian, logika penambahan anggaran kementerian atau lembaga tidak dapat serta merta dihubungkan dengan peningkatan kualitas pelayanan komunikasi dan informatika serta keamanan siber nasional. Ini terlihat pada 2022 dan 2023. Meskipun pada tahun tersebut akumulasi anggaran kedua instansi mencapai lebih dari Rp20 triliun, kenyataannya Badan Siber melaporkan terdapat lebih dari 1 juta aktivitas ransomware pada 2023. Bahkan sepanjang 2022, setidaknya terdapat tujuh kebocoran data besar, seperti kasus Bjorka, kebocara data dari Bank Indonesia, PT Pertamina Training and Consulting, hingga Perusahaan Listrik Negara. Insiden-insiden ini menjadi bukti kuat bahwa jumlah anggaran yang fantastis tidak akan langsung memperbaiki krisis yang dihadapi.
Oleh karena itu, kementerian dan lembaga dapat mempertimbangkan pendekatan yang lebih holistik dan terintegrasi sebagai berikut. Pertama, kementerian perlu berinvestasi dalam pelatihan dan pengembangan keterampilan serta kapasitas pekerja di bidang keamanan siber. Ini diperlukan untuk memastikan organisasi benar-benari diisi oleh orang-orang berpengalaman dan berpemahaman pada bidangnya.
Kedua, pemerintah dapat mempertimbangkan untuk membentuk kerangka manajemen risiko karena pusat data mengintegrasikan banyak layanan pemerintah dalam satu sistem. Mengingat pusat data rentan terhadap berbagai ancaman, seperti gangguan pasokan listrik, bencana alam, dan serangan peretas, keberadaan Data Recovery Center (DRC) menjadi sangat penting. Ketiga, pemerintah perlu memastikan ketersediaan kebijakan rencana pemulihan bencana sebagai protokol respons cepat terhadap serangan siber, sekaligus menerapkan kebijakan keamanan siber yang ketat melalui pengawasan, audit rutin, dan kepatuhan instansi terkait.
Terakhir tetapi tidak kalah penting, pemerintah perlu memperkuat dan mempertahankan kerja sama antarlembaga baik dari sektor publik maupun swasta. Kolaborasi ini bertujuan untuk meningkatkan kemampuan deteksi dan penanggulangan serangan siber secara lebih komprehensif. Serangkaian strategi ini dapat menjadi alternatif bagi kementerian dan lembaga untuk memperkuat keamanan siber dan digital di Indonesia, alih-alih sekadar berfokus pada penuntutan peningkatan anggaran organisasi.
Penulis: Achmad Hanif Imaduddin
Editor: Iradat Wirid
