
- 19/07/2024
- Categories: Siaran Pers, Uncategorized
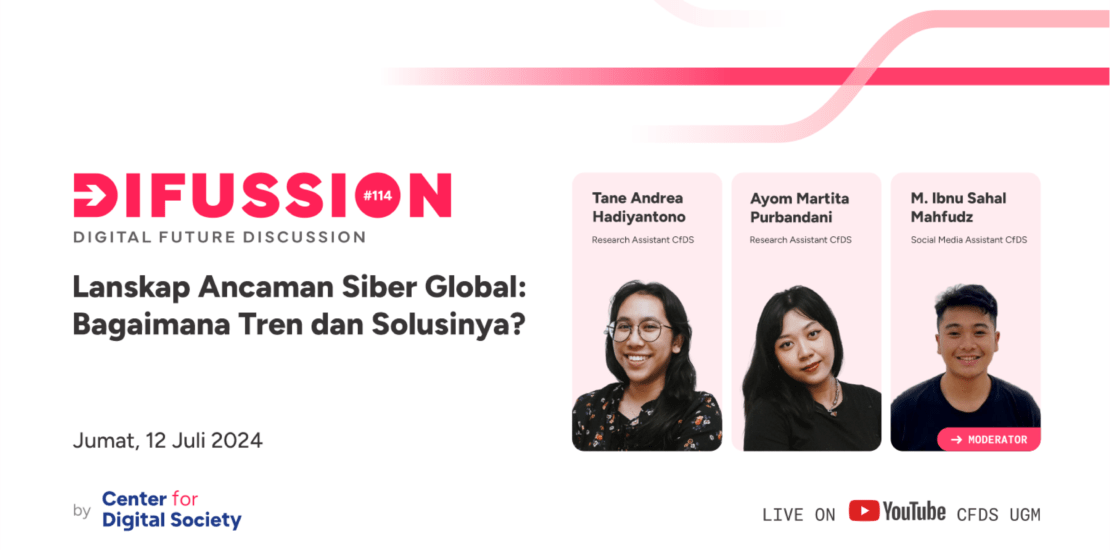

Yogyakarta (12/7/24) – Serangan siber telah menjadi sebuah fenomena yang terus meningkat dan mencemaskan dengan bertambahnya korban-korbannya di seluruh dunia, dari organisasi industri hingga lembaga pemerintahan. Peristiwa serangan siber yang baru-baru ini menyerang Pusat Data Nasional Sementara (PDNS) Indonesia juga menarik perhatian masyarakat terkait kondisi keamanan data nasional dan langkah penanggulangan kejadiannya. Turut berpartisipasi membahas isu tersebut, Center for Digital Society (CfDS) UGM mengadakan kegiatan diskusi Digital Future Discussion (Difussion) seri ke-114 yang bertajuk “Lanskap Ancaman Siber Global: Bagaimana Tren dan Solusinya?”. Kegiatan ini diadakan pada Jumat (12/7) dengan menghadirkan Tane Andrea Hadiyantono dan Ayom Mratita Purbandani, para Research Assistant CfDS. Diskusi ini disiarkan langsung melalui akun YouTube resmi CfDS UGM pada pranala https://www.youtube.com/watch?v=44f7zNrtQUw.
Tane Hadiyantono membahas bagaimana meskipun transformasi digital menciptakan peluang bagi negara-negara Selatan (Global South) untuk melakukan leapfrog legacy infrastructure digital, transformasi tersebut kalah dari negara-negara Utara (Global North) yang telah lebih dulu memiliki kematangan industri teknologi. Hal ini menyebabkan kecenderungan negara-negara Selatan untuk menjadi penyewa daripada pencipta teknologi. Perkembangan data yang pesat dalam era transformasi digital tersebut menimbulkan kerentanan terhadap serangan-serangan seperti malware, Denial-of-Services (DOS) attacks, phishing, impersonation, supply chain attacks, dan social engineering attacks. Berbagai negara mengerahkan kemampuan dan anggaran untuk memperkuat keamanan siber mereka, seperti Amerika Serikat yang menganggarkan 0,7 persen dari APBN mereka di tahun 2022 dan Inggris yang menganggarkan 2,6 miliar poundsterling di tahun 2021 untuk kepentingan civilian cybersecurity. Indonesia sendiri, melalui BSSN, menganggarkan 0,02 persen dari APBN untuk keamanan siber di tahun 2023.
Tane menjelaskan bahwa keberadaan LockBit, bisnis dengan model Ransomware-as-a-Service (RaaS) sejak 2019, memperparah kerentanan keamanan data, dengan jumlah korban sebanyak 2500 orang dan uang tebusan hingga 500 juta dolar AS. Ia menyampaikan beberapa tantangan yang dihadapi negara-negara Selatan, seperti menjadi sasaran baru serangan siber akibat pengetatan keamanan negara-negara Utara, budget issue terkait anggaran keamanan, kecenderungan menjadi ‘penyewa’ teknologi dan layanan digital, dan lemahnya kerangka kerja dan regulasi dalam melakukan tindak lanjut kejahatan siber. Tane menguraikan rekomendasinya kepada pemerintah Indonesia dalam menanggapi isu ini. “Yang pertama, pemerintah memang secara aktif harus melakukan investasi yang luar biasa kepada keamanan siber mereka. Mungkin pemerintah dan DPR harus kembali memikirkan untuk meningkatkan anggaran keamanan ini dan juga harus melakukan investasi tidak hanya kepada teknologinya, tapi kepada peningkatan kapasitas dan skill dari tim-tim cybersecurity dan data analyst kita,” ucap Tane. Ia juga merekomendasikan pemerintah untuk menerapkan modernisasi teknologi dan organisasi, serta bekerja sama dengan negara-negara lain dalam merumuskan kerangka kerja sama terkait keamanan siber.
Ayom Mratita mendiskusikan keadaan data pasca peretasan. Ia menguraikan bagaimana pasca serangan ransomware, penyerang tidak hanya mencuri dan menyandera data, tetapi juga mencuri data itu sendiri, menyebabkan data tidak lagi dalam kendali pengampu data. Data milik para korban yang telah membayar uang tebusan juga ditemukan masih ada di dalam sistem LockBit dalam beberapa kasus, ataupun menjadi terserak karena penjualan data pada data leak site (DLS). Ayom menjelaskan keadaan negara-negara Selatan lain pasca mengalami peretasan, seperti Thailand, Brazil, Costa Rica, India, dan Afrika Selatan. Ia juga menyampaikan pendapatnya mengenai posisionalitas pengampu data. Para pengampu data memiliki tanggung jawab atas klasifikasi, perlindungan, penggunaan, dan kualitas satu atau beberapa set data organisasi, serta bertanggung jawab atas keakuratan, ketersediaan, dan keamanan data, dan memastikan kepatuhannya terhadap hukum.
Ayom memaparkan langkah-langkah yang dapat diambil dalam menyelesaikan serangan siber. Langkah yang dapat diambil ialah menginvestigasi sumber serangan siber, melaporkan insiden, memberikan pernyataan terbuka yang tepat waktu dan transparan, menginformasikan kejadian kepada subjek data terdampak, menyimpan bukti kejadian, dan mengusahakan pemulihan jangka panjang. Infrastruktur digital yang ada diharapkan memiliki mekanisme pencadangan, prosedur pemulihan sistem (disaster recovery), dan patuh terhadap undang-undang dan peraturan digital yang relevan, agar dapat membantu apabila kegagalan sistem terjadi. Ia mendiskusikan bahwa, mengacu pada peraturan terkait undang-undang data dan privasi, masyarakat sebagai subjek data berhak mendapatkan informasi, mengadu, dan mendapatkan kompensasi. “Dalam serangan siber, pemastian pulihnya operasional saja tidak cukup. Pengampu data perlu memastikan dan bertanggung jawab atas perlindungan data pribadi yang kemudian terserang,” ucap Ayom.
Penulis : Carmelia Gaby Talia
